Digital signierte Virus Mail
Spam und Viren liegen heutzutage massenweise im (ungefilterten) Postfach. Neu ist jedoch, dass diese digital signiert versendet werden. Vor Kurzem traf hier eine E-Mail ein, die angeblich eine Information für den Empfänger einer Überweisung über Western Union sein sollte. In einem Anhang befand sich natürlich ein Virus.
Erstaunlich ist allerdings, mit was für einem Zertifikat die E-Mail unterschrieben wurde. Es handelt sich hier um ein gültiges Zertifikat der Firma Actalis S.p.A.:
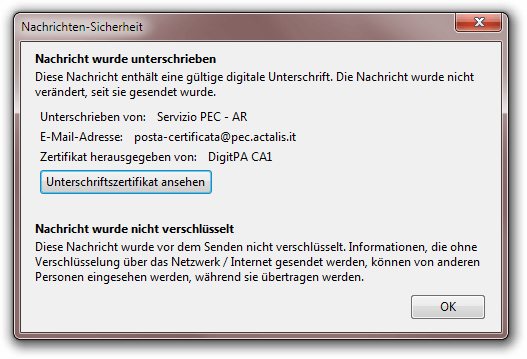
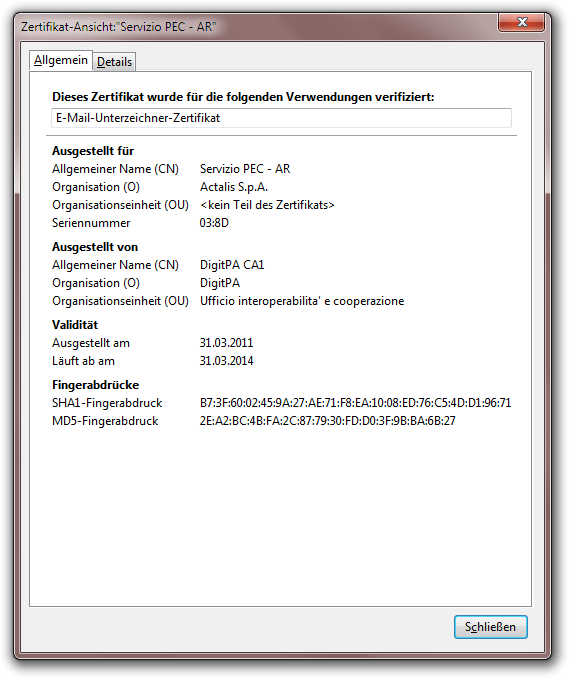
Actalis ist eine Firma, die eine eigene CA betreibt und Zertifikate für Server, zum Unterschreiben von E-Mails und zum signieren von Objektcode verkauft.
Ausgestellt wurde das verwendete Zertifikat allerdings nicht von der Actalis-Root-CA selbst sondern von DigitPA, offenbar einer italienischen Regierungs-CA.
 1Certificate:
 2    Data:
 3        Version: 3 (0x2)
 4        Serial Number: 909 (0x38d)
 5    Signature Algorithm: sha1WithRSAEncryption
 6        Issuer: C=IT, O=DigitPA, OU=Ufficio interoperabilita' e cooperazione, CN=DigitPA CA1
 7        Validity
 8            Not Before: Mar 31 09:28:10 2011 GMT
 9            Not After : Mar 31 09:28:10 2014 GMT
10        Subject: CN=Servizio PEC - AR, O=Actalis S.p.A., C=IT
11        Subject Public Key Info:
12            Public Key Algorithm: rsaEncryption
13                Public-Key: (1024 bit)
14                Modulus:
15                    00:a6:a9:83:0b:03:25:1b:a6:26:aa:d4:f7:70:b3:
16                    fc:5d:48:0a:11:a4:ed:57:8c:28:9d:ec:59:cd:bf:
17                    e3:c1:d5:7d:62:1f:0a:d9:dc:c5:ae:7c:b0:11:e5:
18                    4f:1d:83:ee:03:ab:6f:76:66:8b:d8:e8:3a:1b:3e:
19                    e0:e5:3b:89:a9:74:1a:29:ac:14:0b:72:0a:77:96:
20                    9e:1b:f2:fa:6c:b5:0e:32:88:f1:0e:01:6e:e4:c8:
21                    a0:cb:70:c4:e3:66:93:6e:be:22:4a:9e:fc:a6:fa:
22                    c7:61:9a:d6:c5:74:2a:f3:e1:32:12:62:df:77:68:
23                    8c:f2:50:be:5c:f7:ca:9b:bb
24                Exponent: 65537 (0x10001)
25        X509v3 extensions:
26            X509v3 Basic Constraints:
27                CA:FALSE
28            X509v3 Certificate Policies:
29                Policy: 1.3.76.16.3.1.1
30                  CPS: http://www.digitpa.gov.it/manuali-operativi
31
32            X509v3 Subject Alternative Name:
33                email:posta-certificata@pec.actalis.it
34            X509v3 Key Usage:
35                Digital Signature
36            X509v3 Authority Key Identifier:
37                keyid:FE:22:B7:24:E3:4F:27:D9:05:E0:CC:B8:BD:DE:F4:8D:23:FD:2F:D9
38
39            X509v3 Subject Key Identifier:
40                C4:64:35:18:64:12:1B:BA:4E:68:F6:9A:CF:22:71:FF:AE:F6:6D:0B
41    Signature Algorithm: sha1WithRSAEncryption
42...
Die E-Mail jedenfalls wurde gut verpackt. Sie sollte wohl so aussehen, als würde sie eine Weiterleitung von Actalis sein. Angehängt (und mitsigniert) ist die eigentliche Nachricht und das Archiv mit dem Virus. Hier ein Auszug des E-Mail-Headers:
 1Received: from smtp.pec.actalis.it (mx.pec.actalis.it [95.110.240.43])
 2	by mx.kundenserver.de (node=mxbap3) with ESMTP (Nemesis)
 3	id 0MUWkV-1U2ytc0FPP-00RFuG for xxxxxx@xxxxxxxxxx.de; Sat, 20 Apr 2013 15:51:55 +0200
 4Received: from smtp2actp.pec.ad.aruba.it (localhost.localdomain [127.0.0.1])
 5	by smtp.pec.actalis.it (Postfix) with ESMTP id 1D79CA7810C
 6	for <xxxxxx@xxxxxxxxxx.de>; Sat, 20 Apr 2013 15:51:54 +0200 (CEST)
 7Received: from Unknown
 8 (host116-9-static.104-82-b.business.telecomitalia.it [82.104.9.116])	by
 9 smtp.pec.actalis.it (Postfix) with ESMTPA id 82E26A7806D	for
10 <xxxxxx@xxxxxxxxxx.de>; Sat, 20 Apr 2013 15:51:49 +0200 (CEST)
11Subject: POSTA CERTIFICATA: Western Union Money Transfer service
12X-Riferimento-Message-ID: <29EAC776EFBF4178B08DDBD3EE9DAB6A@bbsvnx>
13Date: Sat, 20 Apr 2013 15:51:53 +0200
14Message-ID: <opec272.20130420155153.19377.06.1.2@pec.actalis.it>
15Reply-To: avv.carlo.iavicoli@certmail-cnf.it
16X-Trasporto: posta-certificata
17To: <xxxxxx@xxxxxxxxxx.de>
18From: "Per conto di: avv.carlo.iavicoli@certmail-cnf.it" <posta-certificata@pec.actalis.it>
19X-Priority: 3
20X-list: info
21MIME-Version: 1.0
22Content-Type: multipart/signed; protocol="application/x-pkcs7-signature"; micalg=sha1; boundary="----EA006EF10E5030D619B0DAC25C8C6F5F"
23Envelope-To: xxxxxx@xxxxxxxxxx.de
Sind einem Mitarbeiter von Actalis Zertifikate abhanden gekommen oder versendet gar sein Computer diese Viren-Mails?
Hier noch ein Screenshot der E-Mail:
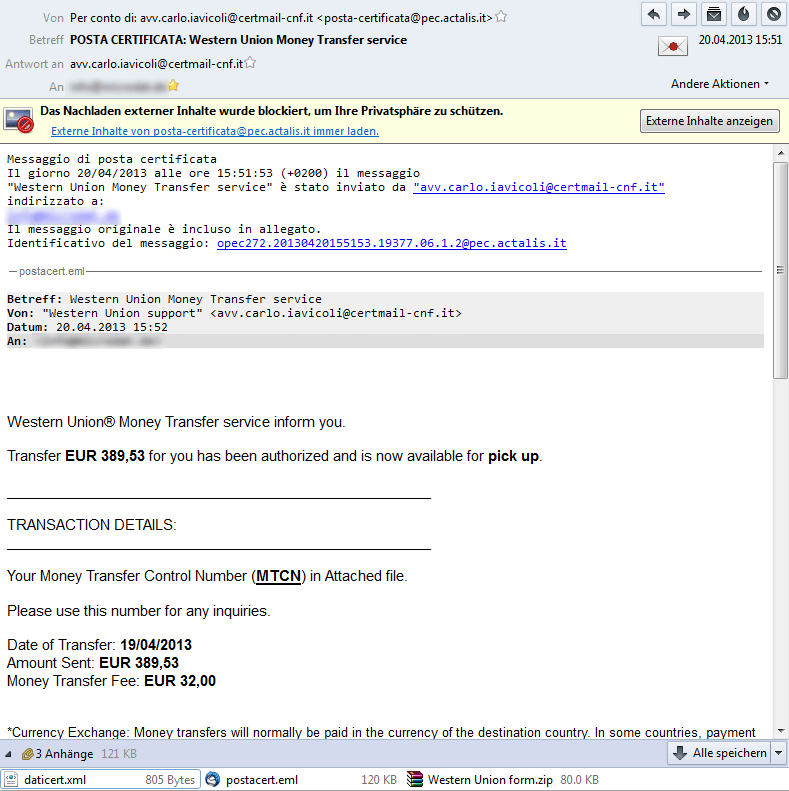
Western Union - signed virus mail
Leider sind meine Italienischkenntnisse nicht ausreichend, um weiter zu recherchieren.
Update vom 27.11.2014: Offensichtlich handelt es sich um ein automatisches Bounce vom Postmaster, der über die Unzustellbarkeit der E-Mail informiert. Warum diese aber nun digital signiert ist, weiß ich nicht. Mittlerweile ist wieder so eine E-Mail hier aufgeschlagen:
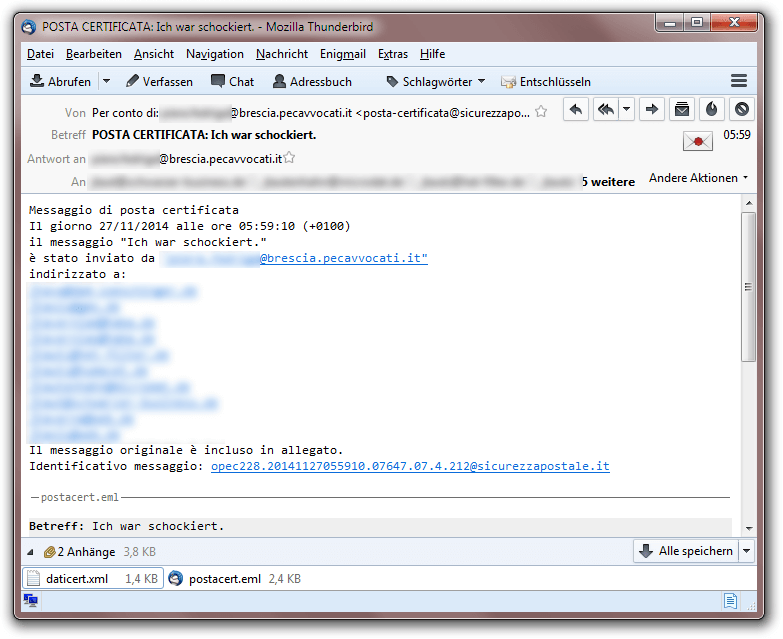
E-Mail Bounce signiert